Lancez une découverte du parc avec Azure Migrate, classez chaque application selon le modèle 6R, puis migrez par vagues en commençant par les charges les moins critiques. Pour les bases de données, Azure Database Migration Service réduit le temps d’interruption grâce à des options de migration en ligne. Construisez la landing zone et le cadre FinOps avant la première bascule, pas après.
En bref:
- La classification selon le modèle des 6R permet de déterminer la stratégie de migration la plus adaptée à chaque application, en prenant en compte leur valeur métier, risque et dépendances.
- Azure Migrate facilite la découverte précise, l’évaluation de compatibilité et la planification des migrations, en insistant sur une collecte de données prolongée pour éviter les sous-estimations.
- La migration des bases de données avec Azure Database Migration Service en mode en ligne limite fortement les interruptions, mais nécessite des tests de charge préalable pour garantir la fiabilité.
- La construction d’une landing zone sécurisée, intégrant gestion des identités, réseau segmenté et gouvernance, est essentielle avant la migration pour maîtriser les risques et optimiser les coûts FinOps.
- Un accompagnement par un expert structuré dès le début du projet réduit considérablement les risques et facilite la gestion des phases de migration, avec un plan de validation, tests et rollback.
Stratégie et priorisation : comment choisir quoi migrer et quand
Une migration on-prem Azure réussie ne consiste pas à déplacer un serveur après l’autre sans plan d’ensemble. Elle repose sur une classification systématique de chaque application
le modèle dit des 6R : Rehost (déplacement à l’identique, ou lift and shift), Replatform (ajustements mineurs, par exemple vers une base managée), Refactor (réécriture partielle pour exploiter les services cloud), Rearchitect (transformation profonde de l’architecture), Rebuild (reconstruction complète) et Retire (décommissionnement pur et simple). Chaque option a un coût, un délai et un niveau de risque différents.
La priorisation croise trois critères : la valeur métier de l’application, le risque technique associé et les dépendances avec d’autres systèmes. Une méthode de migration en cinq étapes, largement suivie par les cabinets de conseil spécialisés, recommande de cadrer le périmètre, cartographier les dépendances, prioriser, migrer par vagues, puis tester et optimiser.
Avant la première vague de production, un pilote sur une application non critique permet de valider les outils, les procédures de sauvegarde et les temps de bascule réels. Les livrables attendus incluent :
- Une matrice de classification par application (6R, criticité, dépendances)
- Un plan de vagues avec fenêtres de maintenance estimées
- Des indicateurs de succès mesurables : temps d’indisponibilité, taux d’erreurs post-migration, écarts de performance
Migration on-prem Azure : la découverte et l’évaluation avec Azure Migrate
Toute migration commence par un inventaire précis. Azure Migrate centralise la découverte, l’évaluation de compatibilité et le transfert vers Azure, et il est conçu pour cartographier les environnements VMware, Hyper-V et les serveurs physiques. L’outil fonctionne en mode agentless pour un premier balayage rapide ou avec agent pour une analyse plus fine des dépendances applicatives.
La configuration suit une séquence assez stable :
- Déployer l’appliance Azure Migrate dans l’environnement on-premise et connecter la source (VMware, Hyper-V ou serveurs physiques).
- Lancer la collecte de données de performance sur une période représentative, idéalement plusieurs semaines pour capter les pics d’usage.
- Activer la cartographie des dépendances pour identifier les flux entre applications avant de figer les vagues.
- Récupérer les recommandations de dimensionnement : Azure Migrate propose des cibles Azure et une estimation de coût mensuel pour chaque charge découverte.
- Consolider les résultats en trois livrables : inventaire applicatif, estimation budgétaire, catégorisation par vague.
Le piège le plus fréquent reste une période de collecte trop courte, qui sous-estime les besoins réels en calcul lors des pics saisonniers. Une dépendance mal identifiée en amont se paie souvent au moment du basculement, sous forme d’incident en production.
Migration des bases de données : quand et comment utiliser Azure Database Migration Service
La bascule des bases de données concentre l’essentiel du risque métier, car une base SQL Server ou MySQL indisponible bloque souvent plusieurs applications en même temps. Azure Database Migration Service (DMS) automatise la migration de bases SQL Server, MySQL et PostgreSQL et propose des migrations en ligne pour minimiser les interruptions. Contrairement à un export BACPAC, qui impose un arrêt complet pendant l’extraction, le mode en ligne réplique les transactions en continu jusqu’au basculement final.
Le choix de l’outil dépend du scénario :
- Azure DMS convient aux migrations homogènes ou hétérogènes à grande échelle, avec suivi via PowerShell ou l’interface Azure.
- BACPAC reste pertinent pour de petites bases, où une fenêtre d’arrêt courte est acceptable.
- Azure Data Factory intervient plutôt pour orchestrer des flux de données récurrents ou transformer des données entre systèmes hétérogènes.
- La réplication transactionnelle SQL Server offre une alternative native pour des migrations progressives entre instances SQL.
Certains environnements isolés nécessitent un runtime d’intégration auto-hébergé pour connecter Azure Data Factory ou DMS à des bases situées derrière un pare-feu strict, sans exposer directement le réseau interne.
Conseil de nos experts : Ne lancez jamais un cutover de base de données sans avoir rejoué un test de charge complet sur la copie Azure. Une base qui répond correctement en volume faible peut se comporter très différemment sous la charge réelle de production.
La documentation Microsoft présente une matrice d’outils complète pour choisir entre Azure SQL Database, Managed Instance ou une VM SQL Server selon le niveau de contrôle recherché. Trois vérifications sont indispensables avant validation finale : cohérence des données entre source et cible, performance sous charge comparable, et fonctionnement des mécanismes d’authentification (Active Directory, comptes de service).
Méthodes techniques et construction d’une landing zone sécurisée
Le choix entre lift and shift et replatform/refactor détermine directement le coût d’exploitation futur. Un simple déplacement à l’identique limite le risque projet mais reporte l’optimisation à plus tard, tandis qu’un replatform vers des services managés (Azure SQL Database plutôt qu’une VM SQL Server, par exemple) réduit la charge d’administration dès le premier jour, au prix d’un effort d’adaptation plus important en amont.
Avant toute migration de charge, la landing zone doit être opérationnelle. Elle regroupe plusieurs composants indissociables :
- Une gestion des identités et des accès (IAM) alignée sur le principe du moindre privilège
- Une architecture réseau segmentée avec des groupes de sécurité réseau (NSG) par niveau de sensibilité
- Des politiques de sauvegarde et de journalisation centralisées dès l’activation des premières ressources
- Une couche d’observabilité pour surveiller performance et disponibilité en continu
Le modèle de responsabilité partagée structure les obligations : Microsoft sécurise l’infrastructure physique et la plateforme, tandis que l’entreprise reste responsable des configurations, des accès et de la conformité réglementaire, notamment au regard du RGPD pour les données personnelles hébergées. Cette répartition surprend souvent les équipes qui migrent leur première charge, persuadées qu’Azure gère intégralement la sécurité.
Intégrer le tagging et les règles FinOps dès la fondation de la landing zone, plutôt qu’après coup, évite une longue phase de rattrapage comptable une fois les premières factures Azure reçues.
Checklist d’exécution : préparation, tests, basculement et rollback
Chaque vague de migration suit une séquence disciplinée, qui laisse peu de place à l’improvisation le jour du basculement.
- Préparation : vérifier les sauvegardes, valider les licences applicables sur Azure, confirmer les accès des équipes et planifier une fenêtre de maintenance communiquée aux utilisateurs métier.
- Migration test : exécuter une migration complète en environnement non productif pour mesurer la durée réelle et détecter les incompatibilités techniques.
- Validation : comparer les résultats aux critères d’acceptation définis en amont (intégrité des données, temps de réponse, authentification fonctionnelle).
- Cutover : basculer le trafic de production, généralement en réduisant progressivement les écritures sur l’environnement source avant l’arrêt final.
- Plan de rollback : conserver l’environnement on-premise actif pendant une période de sécurité définie, avec une procédure de retour arrière testée, pas seulement documentée.
La coordination entre équipes fait souvent la différence entre une bascule maîtrisée et un incident public. La DSI, les équipes applicatives, la sécurité et l’exploitation doivent partager un planning commun et des points de décision clairs, notamment sur le seuil qui déclenche un rollback plutôt qu’une correction à chaud.
Optimisation post-migration : FinOps, monitoring et gouvernance
La migration ne se termine pas au cutover. Les entreprises qui tirent le meilleur parti d’Azure investissent dans un cycle FinOps continu, avec suivi budgétaire régulier, rightsizing des ressources sous-utilisées et achat de réservations sur les charges stables.
Point de repère : intégrer le FinOps dès les premières phases de migration, plutôt qu’en correction tardive, aide à limiter les coûts liés à une double exploitation prolongée on-premise et cloud, selon les retours d’expérience de cabinets spécialisés.
Trois piliers structurent la gouvernance après la bascule :
- Une observabilité outillée : métriques applicatives, logs centralisés, alerting proportionné et playbooks d’incident documentés pour chaque service critique.
- Un contrôle continu des accès, des sauvegardes et de la conformité réglementaire, avec revues périodiques plutôt qu’un audit ponctuel.
- Une gouvernance formalisée des environnements Power Platform lorsque des applications métier viennent enrichir le socle Azure.
La formation des équipes IT à l’exploitation quotidienne d’Azure conditionne la pérennité de ces bonnes pratiques bien plus qu’un outillage supplémentaire.
Approche Dynamics Connect pour accompagner la migration vers Azure
Un projet de migration structuré suit généralement cinq phases : audit du patrimoine existant, conception de la landing zone cible, exécution par vagues, formation des équipes et support continu. Un intégrateur Microsoft expérimenté documente chaque étape par des livrables vérifiables : rapport de découverte, architecture de landing zone validée, plan de vagues chiffré, résultats de tests de cutover.
Face à un prestataire, demandez systématiquement des preuves concrètes de méthodologie, pas seulement des promesses. Faire appel à un intégrateur devient pertinent dès que le patrimoine applicatif dépasse quelques dizaines de machines ou comporte des bases de données critiques pour l’activité, où l’improvisation coûte cher.
Offre de service Dynamics Connect : audit et POC migration Azure
Un partenaire expérimenté peut transformer cette méthodologie en plan d’exécution concret, sans passer par des mois de cadrage interne improvisé. Contrairement à une migration pilotée uniquement par les outils Azure sans accompagnement méthodologique, une bonne approche combine expertise native Microsoft et gestion de projet éprouvée sur les environnements Dynamics 365, Power Platform et infrastructures cloud.
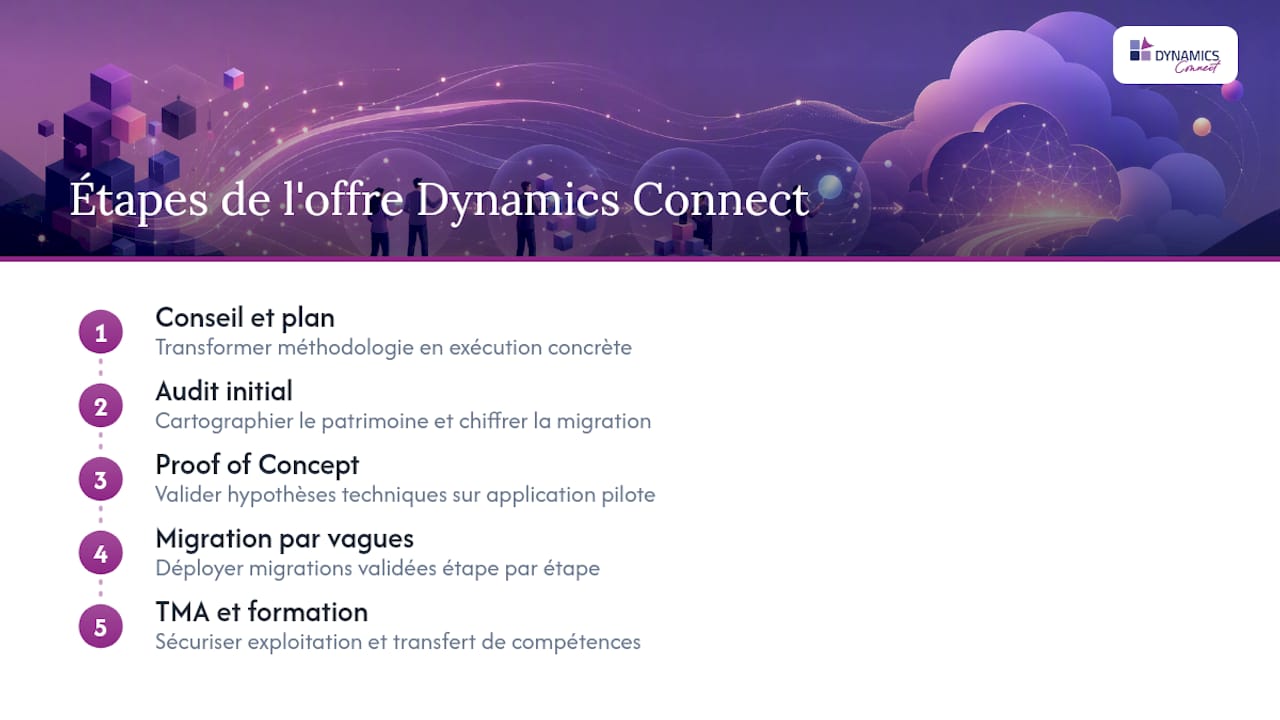
L’offre se décline en plusieurs formats adaptés à la maturité du projet : un audit initial pour cartographier le patrimoine et chiffrer la migration, un proof of concept sur une application pilote pour valider les hypothèses techniques avant d’engager le budget complet, un forfait de migration par vagues, puis un contrat de TMA (maintenance en conditions opérationnelles) et de formation pour sécuriser l’exploitation à long terme. Cette approche limite le risque financier en validant chaque étape avant la suivante, plutôt qu’en s’engageant sur un big bang difficile à corriger en cours de route.
Si votre parc applicatif on-premise approche de la fin de son cycle de support ou si vos coûts d’infrastructure deviennent difficiles à justifier, demandez un audit de migration Azure pour obtenir une estimation chiffrée et un plan de vagues réaliste.
Questions fréquentes
Comment migrer une infrastructure on-premise vers Azure ?
La démarche recommandée commence par une découverte avec Azure Migrate, suivie d’une classification 6R par application, puis d’une exécution par vagues en commençant par les charges les moins critiques.
Comment migrer une base de données on-premise vers Azure ?
Azure Database Migration Service gère la migration des bases SQL Server, MySQL et PostgreSQL avec un mode en ligne qui limite fortement le temps d’interruption par rapport à un export BACPAC classique.
Comment migrer un Active Directory on-premise vers Azure ?
La migration d’un Active Directory local passe généralement par une synchronisation hybride avec Microsoft Entra Connect avant toute bascule complète, une étape distincte des migrations de serveurs applicatifs ou de bases de données traitées par Azure Migrate et DMS.
Comment transférer des données depuis un environnement on-premise vers le cloud ?
Le transfert de données combine plusieurs outils selon le volume et la fréquence : Azure Data Factory pour orchestrer des flux récurrents, Azure Database Migration Service pour les bases relationnelles, et Azure Migrate pour les machines virtuelles complètes.
Faut-il faire appel à un intégrateur pour une migration Azure ?
Au-delà de quelques dizaines de machines ou en présence de bases de données critiques, un accompagnement structuré comme celui proposé par Dynamicsconnect réduit sensiblement le risque d’incident lors du basculement.